MTU-Test
Der MTU-Test ermittelt die maximale Paketgröße, die durch Ihren VPN-IPsec-Tunnel bis zu einem System in Ihrem Netzwerk gelangt, ohne aufgeteilt zu werden. Ist der ermittelte Wert niedriger als die konfigurierte MTU, passen Sie die MTU Ihrer Anbindung entsprechend an.
Wann Sie den MTU-Test brauchen
Jedes Paket, das durch den VPN-IPsec-Tunnel läuft, erhält zusätzliche IPsec-Header. Lässt die Internetstrecke an Ihrem Standort nur kleinere Pakete zu, zum Beispiel bei DSL mit PPPoE oder einer Mobilfunkverbindung, können zu große Pakete verworfen werden. Die Anbindung zeigt weiterhin Verbunden, größere Übertragungen bleiben aber hängen oder brechen ab.
Führen Sie den MTU-Test durch:
- bevor Sie die MTU einer Anbindung senken, damit Sie den Wert nicht schätzen müssen
- wenn Webseiten nur teilweise laden, Dateikopien hängen bleiben oder Remote-Desktop-Sitzungen einfrieren
- nach Änderungen am Internetanschluss oder am VPN-Endgerät an Ihrem Standort
MTU-Test durchführen
- Die VPN-IPsec-Anbindung ist aufgebaut.
- Sie kennen die IPv4-Adresse eines Systems in Ihrem Netzwerk, das im Remote-Subnetz der Anbindung liegt, zum Beispiel ein Server oder die interne Adresse Ihres VPN-Endgerätes.
- Dieses System antwortet auf Ping (ICMP Echo). Erlauben Sie bei Bedarf ICMP aus dem Adressraum des oneclick™-Netzwerks in der Firewall Ihres Netzwerks.
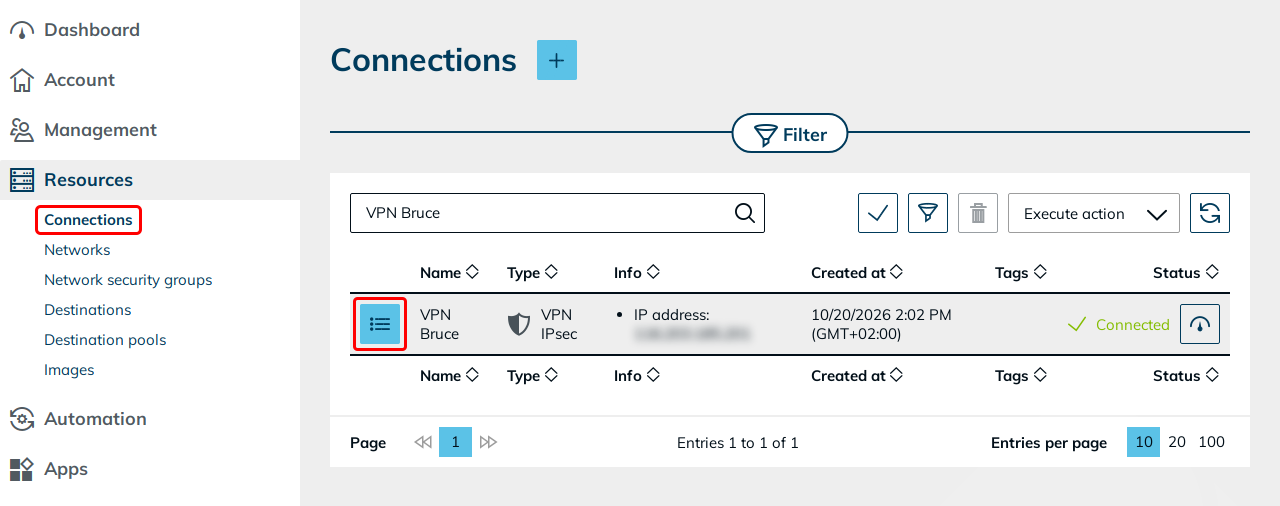
- Klicken Sie im Menü auf Ressourcen und dann auf Anbindungen.
- Klicken Sie in der Zeile Ihrer VPN-IPsec-Anbindung auf das Listen-Symbol.
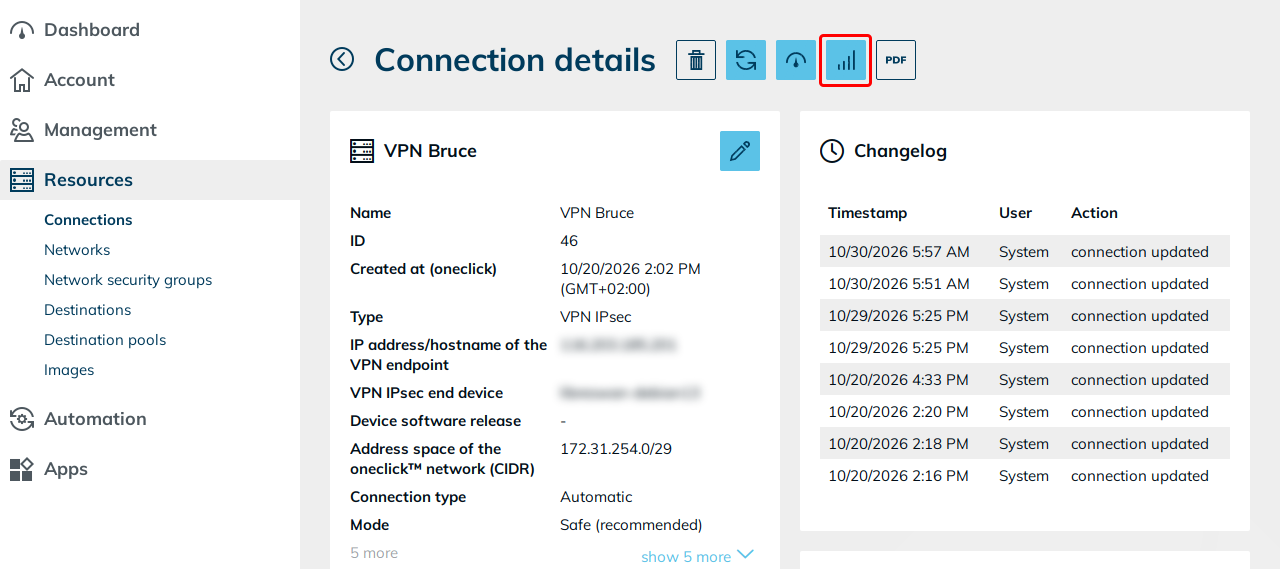
- Klicken Sie auf das Signal-Symbol (MTU ermitteln).
- Geben Sie im Feld IP-Adresse die IPv4-Adresse des Systems in Ihrem Netzwerk ein.
- Klicken Sie auf MTU ermitteln.
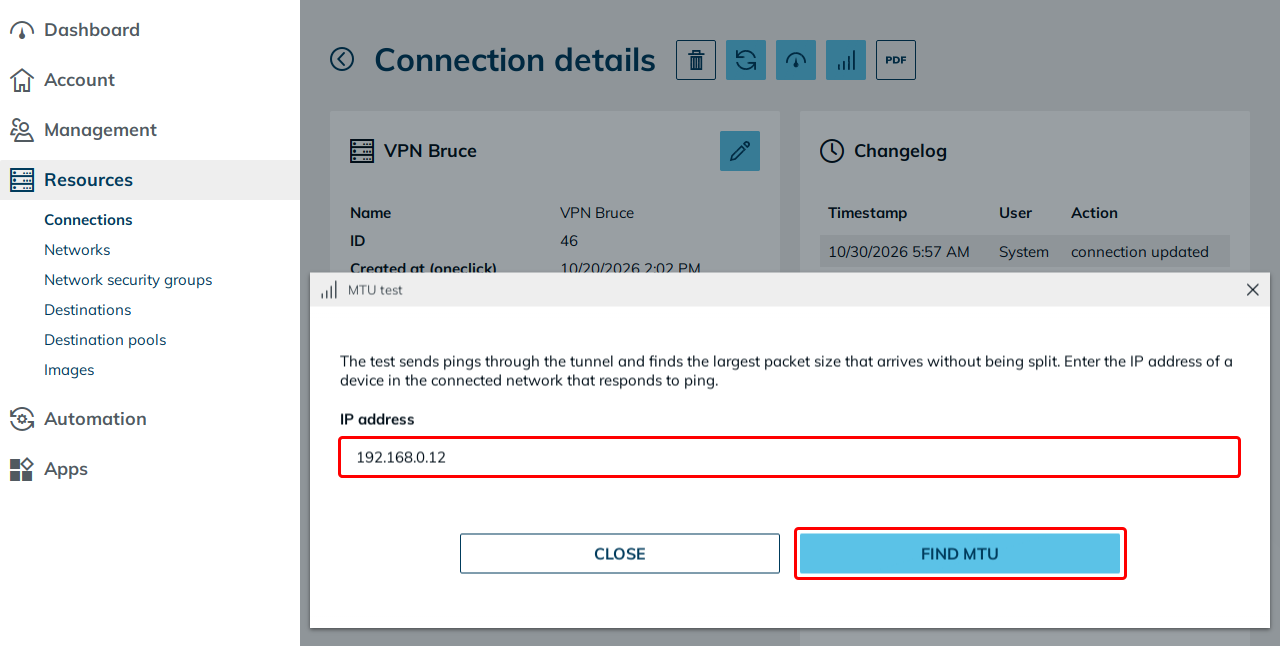
Der Test dauert bis zu 20 Sekunden. Solange er läuft, zeigt die Schaltfläche Test läuft…. Die Anbindung wird dabei nicht unterbrochen.
Ergebnis lesen
- Gemessene MTU: Das größte Paket, das das Ziel erreicht hat und beantwortet wurde. Der Wert ist die vollständige Paketgröße inklusive IP-Header, Sie können ihn also direkt im Feld Maximale Paketgröße (MTU) der Anbindung eintragen.
- Konfigurierte MTU: Die MTU, die aktuell für die Anbindung eingestellt ist.
- MSS: Die passende maximale Segmentgröße für TCP, also gemessene MTU − 40.
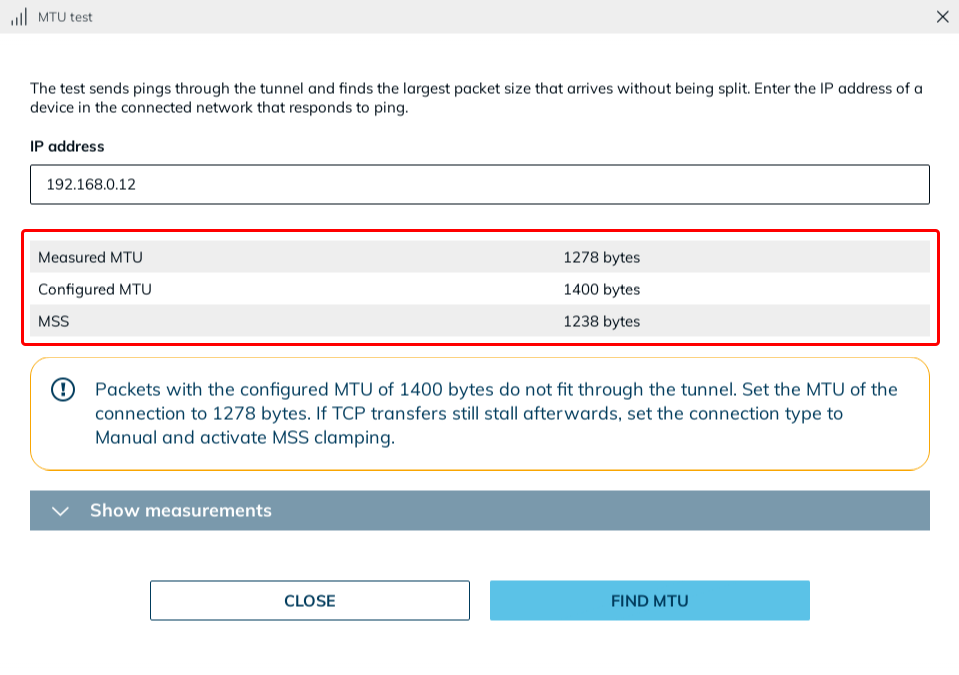
Je nach Ergebnis zeigt das Dialogfenster einen Hinweis:
| Hinweis | Bedeutung | Was Sie tun |
|---|---|---|
| Die konfigurierte MTU passt | Pakete mit der konfigurierten MTU erreichen das Ziel ohne Aufteilung. | Nichts. |
| Pakete mit der konfigurierten MTU passen nicht durch den Tunnel | Die konfigurierte MTU ist größer als die gemessene MTU, große Pakete erreichen das Ziel deshalb nicht. | Setzen Sie die MTU der Anbindung auf die gemessene MTU. Bleiben TCP-Übertragungen danach hängen, stellen Sie den Anbindungstyp auf Manuell und aktivieren Sie MSS-Clamping. MSS-Clamping allein hilft nicht, weil es die MSS aus der konfigurierten MTU ableitet. |
| Die konfigurierte MTU begrenzt die Messung | Der Test kann nicht über die konfigurierte MTU hinaus messen. Der Tunnel lässt eventuell größere Pakete zu. | Setzen Sie für ein genaues Ergebnis die MTU der Anbindung vorübergehend auf 1500 Byte und starten Sie den Test erneut. |
Um jede getestete Paketgröße zu sehen, klicken Sie auf Messungen anzeigen. Die Liste ist nach Paketgröße sortiert.
Ping-Nutzlast ist die Paketgröße abzüglich 28 Byte für IP- und ICMP-Header. Hat ein Router auf der Strecke für ein Paket eine kleinere MTU gemeldet, zeigt das Ergebnis sie als gemeldete Pfad-MTU.
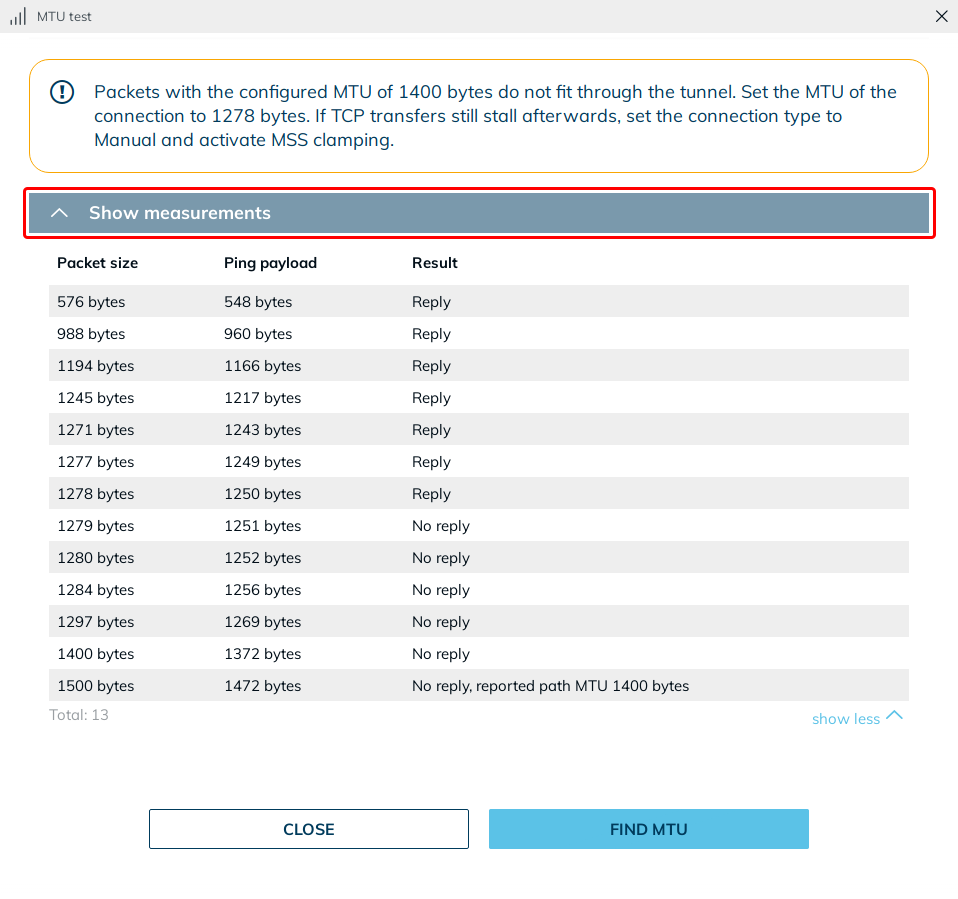
Um die MTU Ihrer Anbindung an das Testergebnis anzupassen, gehen Sie wie folgt vor:
- Klicken Sie im Dialogfenster des MTU-Tests auf Schließen.
- Klicken Sie auf das Stift-Symbol, geben Sie den ermittelten Wert im Feld Maximale Paketgröße (MTU) ein und klicken Sie auf Speichern.
oneclick™ reinitialisiert die Anbindung. Der Tunnel ist dabei kurz unterbrochen.
Weitere Informationen zur Auswahl des richtigen MTU-Werts finden Sie unter Passende MTU wählen.
So funktioniert der MTU-Test
oneclick™ sendet Ping-Pakete mit gesetztem „Don't Fragment“-Bit durch den VPN-IPsec-Tunnel an das Ziel. Ein Paket mit diesem Bit darf unterwegs nicht aufgeteilt werden. Ist es für einen Abschnitt der Strecke zu groß, kommt es nicht an, und das Ziel antwortet nicht.
Der Test beginnt mit 1500 Byte. Kommt dieses Paket nicht durch, halbiert der Test den Bereich zwischen 576 und 1500 Byte schrittweise, bis er das größte Paket gefunden hat, das beantwortet wird. Das dauert bis zu 13 Messungen. Jede Messung besteht aus zwei Pings, damit ein einzelnes verlorenes Paket das Ergebnis nicht verfälscht.
Fehlermeldungen
Kann der Test keine MTU ermitteln, zeigt das Dialogfenster den Grund und was Sie tun können:
| Meldung | Ursache |
|---|---|
| Die IP-Adresse liegt nicht im angebundenen Netzwerk. | Die Adresse gehört nicht zu den Netzwerken hinter Ihrem VPN-Endgerät. Geben Sie eine Adresse aus dem Remote-Subnetz ein. |
| Das Gerät antwortet nicht auf Ping. | Das System ist ausgeschaltet, existiert nicht oder eine Firewall blockiert ICMP. Prüfen Sie die Adresse und die Firewall oder verwenden Sie ein anderes System. |
| Das Gerät antwortet, aber nur mit sehr kleinen Paketen. | Die Strecke lässt nur Pakete unter 576 Byte zu. Prüfen Sie den Internetanschluss und das VPN-Endgerät an Ihrem Standort. |
Bestehen die Probleme weiterhin, lesen Sie Verbindungsfehler VPN IPsec.